交易所帳戶安全的核心是三層:一個只用於交易所、自己也開了雙重驗證的信箱;身分驗證器或通行密鑰代替簡訊作為第二道驗證;再用防釣魚碼辨識假郵件、用提幣白名單限制資產只能轉到你認可的地址。帳戶一旦出現異常,先凍結帳戶再處理其他事。
本文目錄
交易所帳戶被盜,很少是因為交易所本身被攻破,更多是因為信箱被盜、密碼在別的網站洩露、驗證碼被釣魚網站騙走,或者手機號碼被人冒名補辦。下面的清單按“從根基到細節”的順序排列,可以對照著逐項檢查。
帳戶安全設定清單:逐項對照
| 項目 | 推薦做法 | 防的是什麼 |
|---|---|---|
| 註冊信箱 | 專用信箱,開啟該信箱自己的雙重驗證 | 信箱被盜後被用來重置交易所密碼 |
| 登入密碼 | 只用於這一個交易所,長且隨機,用密碼管理器儲存 | 其他網站洩露的密碼被拿來撞庫 |
| 雙重驗證 | 身分驗證器 App 或通行密鑰,簡訊作為輔助 | 密碼洩露後被直接登入 |
| 備份金鑰 | 離線抄寫儲存,不存手機相簿和網盤 | 換機或丟機後無法登入 |
| 防釣魚碼 | 設定一串只有自己知道的字元 | 冒充官方的釣魚郵件 |
| 提幣白名單 | 開啟,只新增自己的錢包和交易所地址 | 帳戶被登入後資產被提到陌生地址 |
| 登入裝置 | 定期檢查,刪除不認識或不再使用的裝置 | 被他人長期保持登入 |
| API 金鑰 | 不用就刪除;需要時不開提領權限,並綁定 IP | 第三方工具洩露導致資產被操作 |
| 官方入口 | 書籤進入網站,App 只從官方管道下載 | 仿冒網站和篡改過的 App |
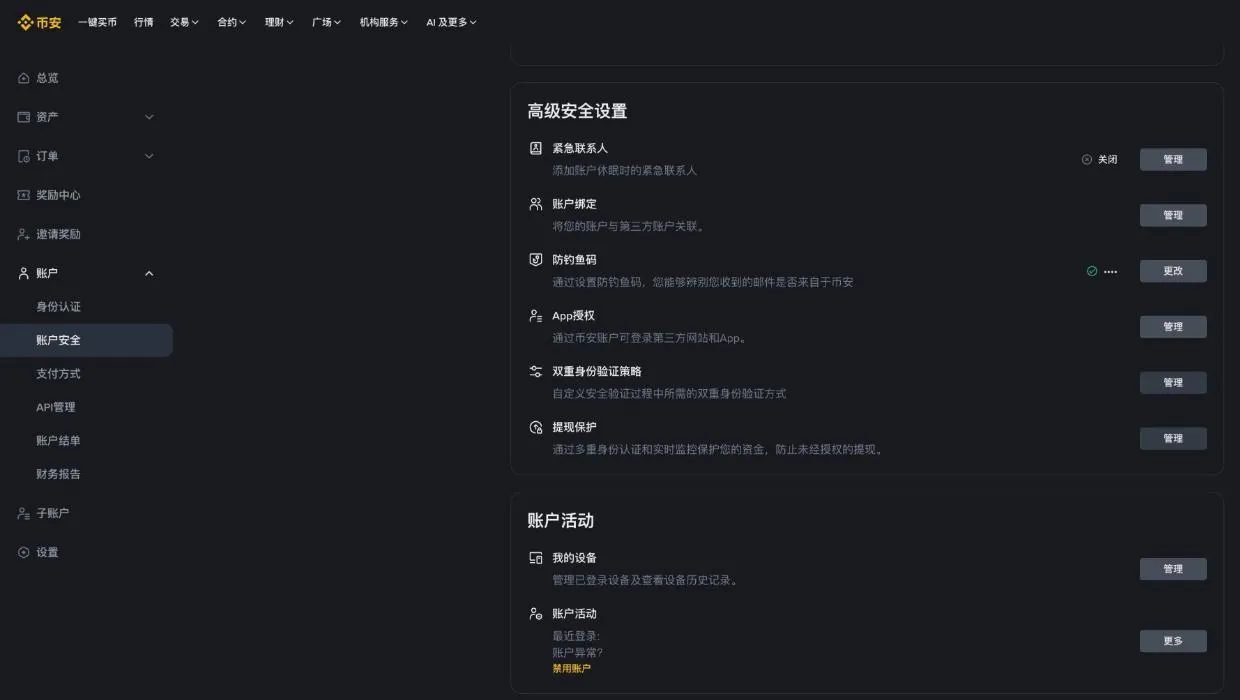
這些設定的前提是你用的網站和 App 本身是官方的,核對方法見幣安、OKX App 官方下載與辨別假 App。
為什麼註冊信箱是帳戶安全的根基?
大多數交易所的“忘記密碼”流程都會把驗證發到你的信箱。信箱一旦被人控制,對方就可能借此重置你的交易所密碼,還能收到所有的安全通知,並在你發現之前把它們刪掉。
所以信箱要做到:
- 最好單獨用一個信箱註冊交易所,不用來註冊各種論壇、購物網站和訂閱服務,減少它出現在洩露資料庫裡的可能。
- 信箱本身開啟雙重驗證,並設定一個和交易所不同的強密碼。
- 檢查信箱有沒有被設定自動轉發規則。盜號者常常偷偷加一條轉發,讓你的郵件同步一份到他那裡。
手機號碼也同理。如果手機號碼可以被人冒名補辦或轉移,簡訊驗證碼就等於交給了別人。可以向你的電信公司瞭解有沒有補卡密碼或額外的身分核驗選項。
登入密碼要怎麼設才夠安全?
關鍵不在複雜,而在唯一。最常見的盜號方式之一是撞庫:某個小網站洩露了你的信箱和密碼,攻擊者拿這組帳號密碼去各大交易所逐一嘗試。
建議用密碼管理器為交易所生成一個足夠長的隨機密碼,只用在這一個地方。不要把密碼存在手機備忘錄、聊天記錄或截圖裡。
雙重驗證選哪種?簡訊、身分驗證器和通行密鑰對比
雙重驗證(2FA)就是登入或提領時,在密碼之外再要一道驗證。幾種常見方式的差別如下:
| 方式 | 優點 | 主要風險 |
|---|---|---|
| 簡訊驗證碼 | 設定簡單,人人都能用 | 手機號碼可能被冒名補辦或轉移;驗證碼會被釣魚網站騙走 |
| 信箱驗證碼 | 不依賴手機號碼 | 安全性完全取決於信箱本身 |
| 身分驗證器 App | 動態碼在手機本地生成,不經過電信網路 | 仍可能被釣魚網站騙走;換機時如果沒有備份金鑰會很麻煩 |
| 通行密鑰(Passkey) | 綁定在你的裝置上,不會被釣魚網站騙走 | 需要裝置和系統支援;要管理好登入了通行密鑰的裝置 |
| 硬體安全金鑰 | 抗釣魚能力強,獨立於手機 | 需要另外購買;要準備備用鑰匙 |
比較實際的組合是:開啟身分驗證器 App,有條件的話再加上通行密鑰,簡訊和信箱作為輔助驗證。各家交易所支援的方式和組合不完全相同,以你在安全設定中看到的選項為準。
綁定身分驗證器時最容易忽略的一步
綁定身分驗證器時,頁面會顯示一個QR Code和一串備份金鑰。把這串金鑰抄在紙上,放在安全的地方。換手機、手機丟失或身分驗證器 App 被誤刪時,靠它可以在新裝置上恢復動態碼。
不要把備份金鑰截圖存進手機相簿或網盤,相簿和網盤同步一旦被入侵,等於把鑰匙一起交了出去。
通行密鑰是什麼?要不要開?
通行密鑰(Passkey)是一種用裝置上的指紋、面容或鎖屏密碼來登入的方式。它的安全性來自一個特點:通行密鑰和真正的網站網域綁定,釣魚網站即使做得一模一樣,也拿不到可用的驗證。這正好補上了簡訊和動態碼最大的漏洞。
開啟時要注意:
- 通行密鑰可能會透過系統的密碼同步功能同步到你的其他裝置上,所以這些裝置的鎖屏密碼和系統帳戶本身也要安全。
- 在交易所的安全設定裡能看到已新增的通行密鑰列表,不再使用的裝置要及時刪除對應的通行密鑰。
- 保留至少一種其他驗證方式作為後備,避免唯一的裝置丟失後無法登入。
防釣魚碼有什麼用?
防釣魚碼是你自己設定的一串字元。設定以後,交易所發給你的官方郵件裡會顯示這串字元,部分交易所在其他官方通知中也會顯示,例如幣安說明它會出現在所有真正來自幣安的郵件和簡訊中。
它的用法很簡單:收到自稱來自交易所的郵件,先看有沒有你的防釣魚碼。沒有,或者顯示的不對,就是假冒郵件,不點裡面任何連結。
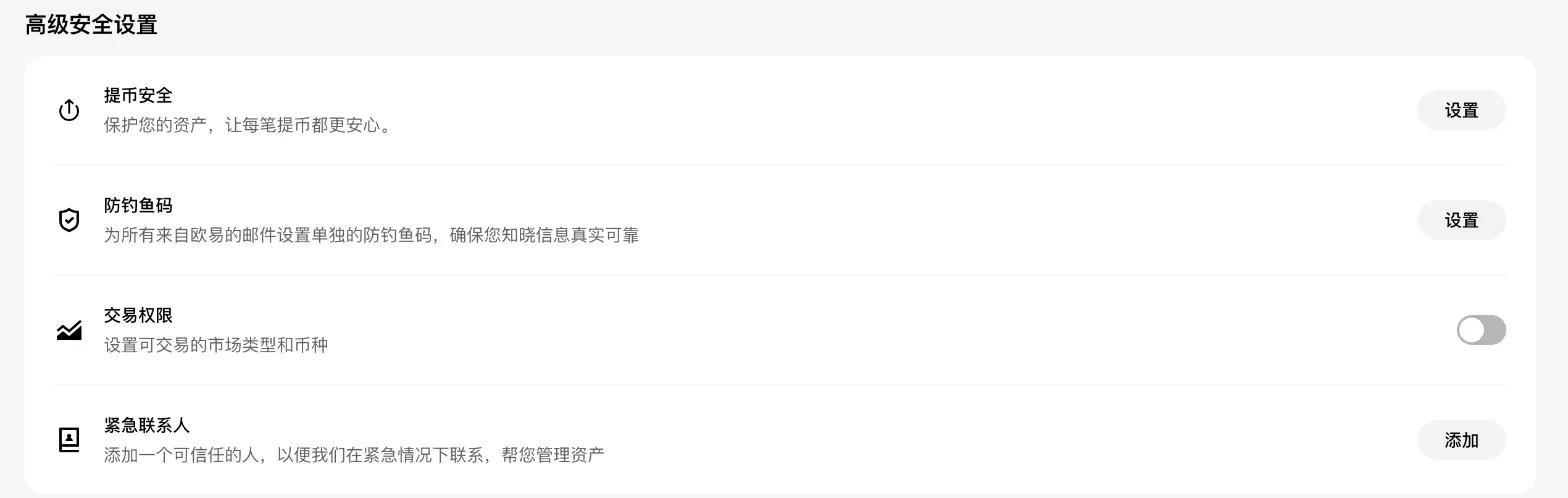
防釣魚碼不要設成生日、手機號碼這類別人可能猜到的內容,也不要告訴任何人,包括自稱客服的人。
提幣白名單要不要開?
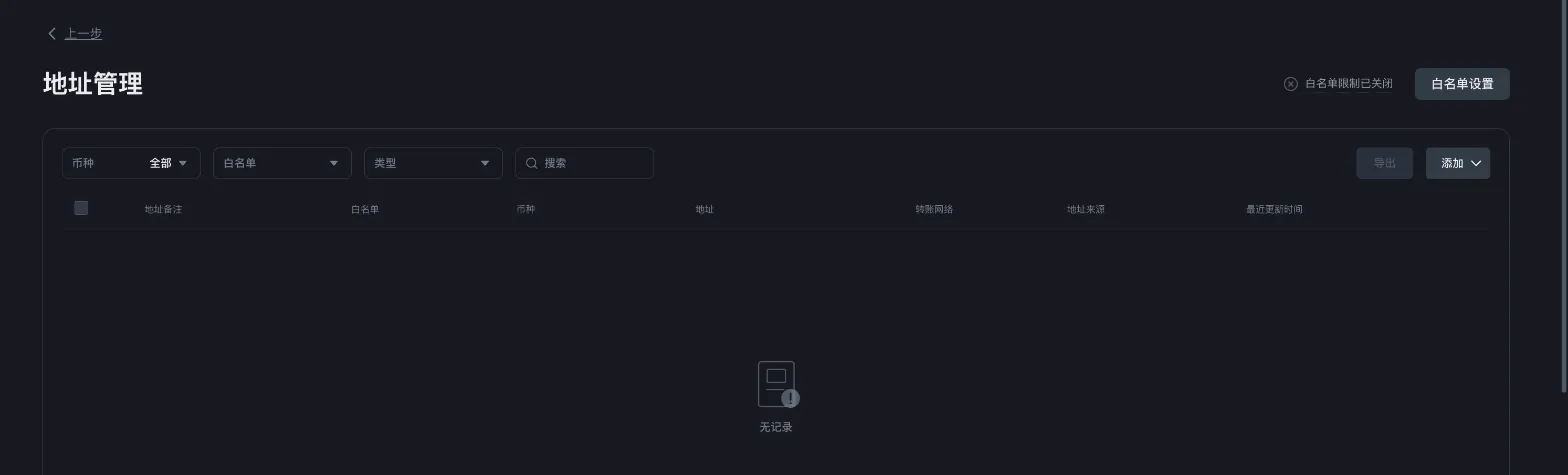
建議開。開啟後,帳戶只能向你事先加入白名單的地址提幣。即使有人登入了你的帳戶,也沒法把資產直接提到他自己的地址,他得先新增新地址,而這一步又需要通過你的安全驗證。
很多交易所在你修改密碼、更換雙重驗證或改動提幣地址後,會暫時限制提領一段時間。例如 OKX 說明,修改登入密碼或驗證方式後 24 小時內無法提幣;幣安在你關閉或修改提領白名單後,提領也可能暫停 24、48 或 72 小時。這會帶來一點不便,但對你是保護:盜號者同樣要等,你就有時間發現異常並凍結帳戶。
使用白名單時:
- 只新增你自己控制的錢包地址,或你自己在其他交易所的儲值地址,並給每個地址寫清楚備註。
- 新增地址時確認網路和地址類型對應,網路不一致可能導致資產無法到帳,見 USDT 轉帳該選哪個網路。
- 定期清理不再使用的地址。
怎樣檢查登入裝置和 API 金鑰?
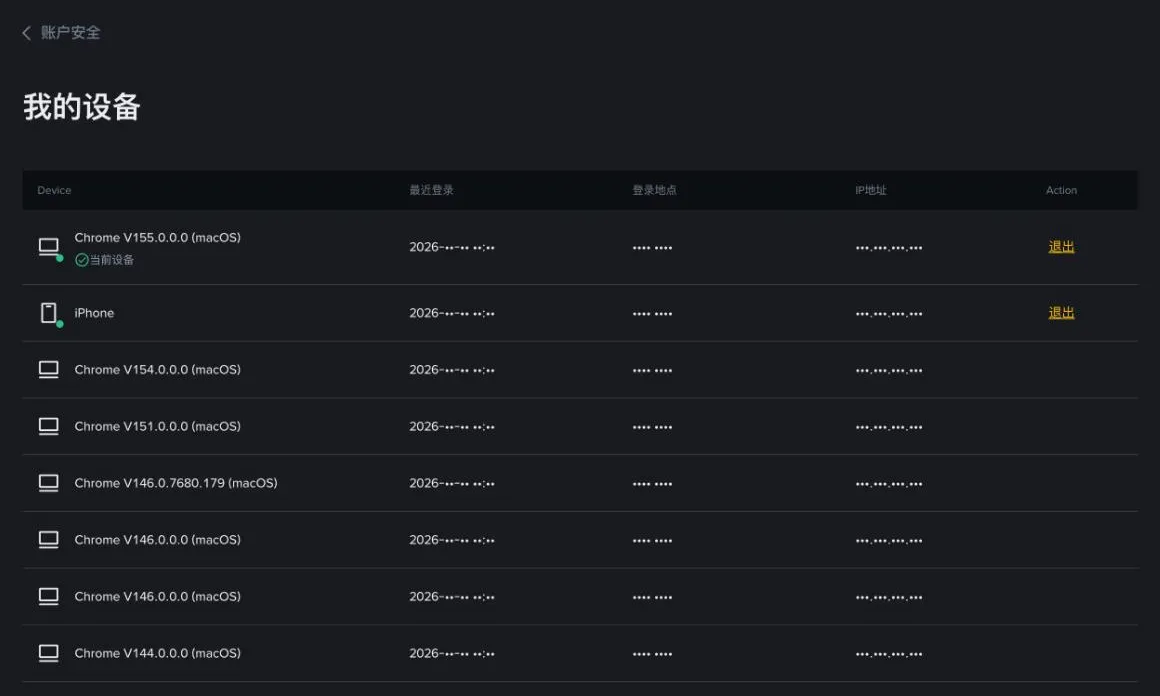
登入裝置:在帳戶的安全設定中通常可以看到當前登入和最近登入過的裝置、時間和大致位置。看到不認識的裝置,先刪除它,然後修改密碼並檢查雙重驗證有沒有被改動。
登入記錄和安全通知:留意“新裝置登入”“安全設定已修改”“新增提幣地址”這類通知。不是你本人操作的,按下文“帳戶被盜”的步驟處理。
API 金鑰:API 金鑰是讓量化工具、記帳軟體等第三方程式連線你帳戶的一把鑰匙。如果你從來沒用過,確認列表是空的;如果用過:
- 只給程式需要的權限,查看行情和記帳用只讀權限即可,一般不需要開提領權限。
- 支援綁定 IP 的,綁定程式所在伺服器的 IP。
- 不再用的立刻刪除,不要把 API 金鑰發給“帶單老師”或任何代操作的人。
API 金鑰的權限、IP 白名單和子帳戶的用法,詳見交易所 API 金鑰安全。
平時還有哪些習慣能少出問題?
- 交易所網站只從書籤進入,不點搜尋廣告和別人發來的連結。不確定網址、信箱或社交媒體帳號真假時,可以用交易所的官方驗證頁面查詢,例如幣安官方驗證(Binance Verify)。各類常見騙局見加密貨幣常見詐騙手法。
- 不在網咖、公用電腦或別人的手機上登入交易所帳戶。
- 不安裝來路不明的瀏覽器擴充套件和“行情外掛”,它們能讀取你在網頁上的操作。
- 任何人索要驗證碼、備份金鑰或讓你安裝遠端控制軟體,一律拒絕。
- 不出借、不出售自己的交易所帳戶,也不替別人做身分驗證。
剛註冊的用戶,可以在完成身分驗證之後、第一次儲值之前,把上面的清單一次性做完,註冊步驟可參考幣安註冊教學或OKX 註冊教學。各家交易所對部分國家和地區有服務限制,開戶和使用前要確認符合當地法律和平台規則。
怎樣判斷帳戶可能已經被盜?
出現下面任何一種情況,都要立刻按被盜處理,不要等“確認”:
- 收到你沒有操作過的登入、修改密碼、修改雙重驗證或新增提幣地址的通知;
- 登入裝置列表裡出現不認識的裝置;
- 資產裡出現你沒下過的訂單、沒做過的劃轉,或者有不認識的提幣記錄;
- 突然登入不上,提示密碼錯誤或雙重驗證已更換;
- 信箱裡交易所的通知郵件莫名消失,或信箱被設定了陌生的轉發規則。
帳戶被盜後,第一時間做什麼?
順序很重要,先止損,再修復:
- 凍結帳戶。在交易所的安全設定裡找到停用或凍結帳戶的功能,立即使用:幣安在「帳戶安全 → 帳戶管理」裡有「停用帳戶」,OKX 在「安全中心」頁面下方有「凍結帳號」(需要已綁定谷歌驗證)。如果已經登入不上,從官網或 App 的官方客服入口申請協助凍結。凍結後帳戶會暫時停用,之後要按官方流程解凍,這是最快止損的辦法。
- 奪回信箱。修改信箱密碼,檢查並刪除陌生的轉發規則和登入裝置,確認信箱的雙重驗證仍由你掌控。
- 重置交易所的安全設定。透過官方流程解凍後,修改登入密碼,重新綁定身分驗證器和通行密鑰,刪除所有不認識的裝置和 API 金鑰,檢查提幣白名單裡有沒有被加入陌生地址。
- 排查洩露源頭。回想最近是否在可疑網站輸入過帳號、裝過不明軟體或外掛,或者把驗證碼告訴過別人。電腦和手機有中毒嫌疑的,先處理裝置再登入帳戶。
- 儲存證據。截圖儲存異常通知、登入記錄、提幣記錄和鏈上交易雜湊(TxID)。
- 報警並聯系官方客服。資產已被轉走的,向當地警方報案,並把交易雜湊和收款地址提供給交易所客服。
處理期間會有人自稱“客服”或“追款專家”主動聯絡你,這是針對被盜用戶的常見二次詐騙,一律不理。
常見問題
只開簡訊驗證碼夠不夠安全?
不夠。簡訊驗證碼可能被釣魚網站即時騙走,也可能因為手機號碼被他人補辦或轉移而洩露。建議至少加上身分驗證器 App 或通行密鑰,簡訊只作為輔助。
換手機之後身分驗證器裡的動態碼沒了怎麼辦?
如果當初儲存了身分驗證器的備份金鑰,可以在新手機上重新新增;沒有儲存的話,只能透過交易所的官方流程申請重置,通常需要身分核驗並等待審核。所以綁定時一定要把備份金鑰離線儲存好。
防釣魚碼能防止我登入釣魚網站嗎?
不能完全防止。防釣魚碼主要用來辨認官方郵件,部分交易所也會在其他官方通知中顯示,例如幣安的防釣魚碼也會出現在官方簡訊裡。釣魚網站本身仍要靠手動輸入網域、使用書籤和核對位址列來防範。
開了提幣白名單,想提到新地址怎麼辦?
先把新地址加入白名單,這一步需要通過安全驗證。部分交易所還可以給新地址設定等待期,例如 OKX 的「新地址提幣鎖定」是 24 小時,幣安的「白名單地址安全限制」可選時長。這段等待正是白名單的保護作用,盜號者也同樣要等。
發現帳戶被盜,第一步做什麼?
立即凍結帳戶:幣安在帳戶安全頁有「停用帳戶」,OKX 在安全中心有「凍結帳號」,也可以聯絡官方客服協助凍結。然後再去修改信箱密碼、重置雙重驗證。順序反過來,可能在你修改設定期間資產已被轉走。
謝謝回饋。如果有沒講清楚或已經過時的地方,歡迎寫信告訴我們。
發現錯誤或規則已經變化?寫信告訴我們,核實後會更新文章並標註日期。
準備註冊了?
BNB6669目前透過本站連結或邀請碼註冊,可獲 20% 交易手續費返還,比例以交易所頁面為準。
OK6669目前透過本站連結或邀請碼註冊,可獲 20% 交易手續費返還,比例以交易所頁面為準。
根據你當前的訪問地區,這裡不顯示交易所註冊入口。各交易所對服務地區有各自的限制,請先閱讀其官方用戶協議,並遵守當地法規。